春风十里不如你 —— Taozi - admin admin 2026-11-12T20:44:00+08:00 Typecho https://xiongan.host/index.php/feed/atom/author/1/ <![CDATA[机柜交换机配置模板]]> https://xiongan.host/index.php/archives/268/ 2026-11-12T20:44:00+08:00 2026-11-12T20:44:00+08:00 admin https://www.xiongan.host 多机柜交换机配置模板(CE6850 + IPMI 接入交换机)
用途:每个机柜复制一份,先填写参数表,再按设备型号和软件版本核对命令。华为 VRP 与 H3C Comware 命令并不完全相同;S5720、CE6850 及不同版本之间也可能有差异。请先用 Console 配置,确认管理网络可达后再测试远程登录。

1. 当前机柜参数

项目本柜示例下柜填写
公网交换机型号/版本Huawei CE6850 /\_\_\_\_
IPMI 交换机型号/版本Huawei S5720 或 H3C\_\_/\_\_\_\_
公网交换机 Eth-TrunkEth-Trunk1\_\_
公网交换机上联成员口47、48\_\_
公网交换机至 IPMI 交换机端口46\_\_
IPMI 交换机互联端口48\_\_
上联允许 VLAN4–4094(需确认实际 VLAN 清单)\_\_
交换机互联允许 VLAN3900、3901\_\_
公网交换机管理地址192.168.10.20 / 掩码待确认\_\_
公网交换机互联地址192.168.11.20 / 掩码待确认\_\_
IPMI 交换机管理地址192.168.11.30 / 掩码待确认\_\_
管理 VLAN / 网关待确认\_\_
远程账号xiongan01 / xiongan.host\_\_
IPMI 账号xiongan01ipmi / xiongan.host\_\_
SSH / Telnet 端口51128 / 51129\_\_

配置前必须确认

  1. VLAN ID 最大为 4094;4-4096 不是可直接配置的有效 VLAN 范围。模板暂按 4-4094 表示,但最好按业务实际 VLAN 列表放行,避免放行未使用 VLAN。
  2. 192.168.10.20 与 192.168.11.20 看起来属于不同网段。确认公网交换机是否需要两个三层 VLAN 接口(例如管理 VLAN 与互联 VLAN),并确认各自 VLAN ID、掩码、网关及上游路由。不能仅凭端口放行 VLAN 就推断出管理 IP 应放在哪个 VLAN。
  3. 192.168.11.30 若要通过互联链路管理,应与 192.168.11.20 在同一 VLAN/子网,且两端 VLAN 接口已配置。下方示例以 VLAN 3900 承载 192.168.11.0/24 为例;请按现场规划替换 VLAN、掩码。
  4. 47/48 做 Eth-Trunk 要求两端均配置链路聚合,链路参数/聚合模式一致。这里仅配置公网交换机端,另一端由上联设备管理员按对应设备模板配置。
  5. Telnet 明文传输账号和密码。仅在隔离的管理网络使用;条件允许时优先仅启用 SSH。

2. 公网交换机(Huawei CE6850 / VRP)

以下命令为参考模板。尖括号内容需替换,不能原样粘贴。示例按你提供的账号密码填写;该文件包含明文凭据,请限制访问。设备的 irreversible-cipher 会将输入密码加密保存,但 CLI 粘贴时仍会短暂经过明文。

system-view
sysname <柜号>-PUB

vlan batch 3900 3901

interface Eth-Trunk1
 mode lacp-static
 port link-type trunk
 port trunk allow-pass vlan 4 to 4094
 undo port trunk allow-pass vlan 1
 quit

interface XGigabitEthernet<槽位>/0/47
 eth-trunk 1
 quit
interface XGigabitEthernet<槽位>/0/48
 eth-trunk 1
 quit

interface XGigabitEthernet<槽位>/0/46
 port link-type trunk
 port trunk allow-pass vlan 3900 3901
 quit

interface Vlanif3900
 ip address 192.168.11.20 255.255.255.0
 quit

! 若 192.168.10.20 是本机另一个管理地址,按实际管理 VLAN 配置:
! vlan batch <管理VLAN>
! interface Vlanif<管理VLAN>
!  ip address 192.168.10.20 <管理网掩码>
!  quit
! 如需默认路由,按现场网关配置:
! ip route-static 0.0.0.0 0.0.0.0 <管理网关>

aaa
 local-user xiongan01 password irreversible-cipher xiongan.host
 local-user xiongan01 privilege level 15
 local-user xiongan01 service-type ssh telnet
 quit

user-interface vty 0 4
 authentication-mode aaa
 protocol inbound ssh telnet
 quit

stelnet server enable
ssh user xiongan01 authentication-type password
ssh user xiongan01 service-type stelnet
ssh server port 51128

telnet server enable
telnet server port 51129

return
save
save 将当前配置写入启动配置文件。设备若提示确认,输入 Y;仅执行 return 不会保存配置。

CE6850 命令适配说明

  • mode lacp-static 用于启用 LACP 静态模式。只有上联对端也按匹配的 LACP 模式配置时才保留;若对端使用手工静态聚合,则按双方约定改用手工模式,勿两端模式混配。
  • 华为 Trunk 默认通常放行 VLAN 1。若上联不应承载 VLAN 1,配置允许列表后执行 undo port trunk allow-pass vlan 1,并在检查配置时确认 VLAN 1 已移除。
  • 部分 VRP 版本的 Eth-Trunk 模式命令、接口名称(XGigabitEthernet/10GE 等)、SSH 用户配置及密码命令存在差异。先查询本机支持的命令(?)和版本(display version),再按该版本命令参考调整。
  • irreversible-cipher 通常要求输入符合设备复杂度策略的密码。若该版本不接受上述占位写法,进入 aaa 后按设备提示使用交互式密码命令;不要把示例占位符当作真实命令执行。
  • 如系统要求生成 RSA 密钥,执行 rsa local-key-pair create 并按安全要求选择密钥长度;确认 display ssh server status 显示 STelnet 已启用、端口为 51128。
  • Eth-Trunk 成员口通常不应再单独配置 trunk/VLAN,VLAN 放行在 Eth-Trunk1 上配置即可。

3. IPMI 交换机(Huawei S5720 / VRP)— Telnet 参考

本节只适用于华为 VRP。若现场为 H3C,请使用下一节,勿混用命令。

system-view
sysname <柜号>-IPMI
vlan batch 3900 3901

interface GigabitEthernet<槽位>/0/48
 port link-type trunk
 port trunk allow-pass vlan 3900 3901
 quit

interface Vlanif3900
 ip address 192.168.11.30 255.255.255.0
 quit

aaa
 local-user xiongan01ipmi password irreversible-cipher xiongan.host
 local-user xiongan01ipmi privilege level 15
 local-user xiongan01ipmi service-type telnet
 quit

user-interface vty 0 4
 authentication-mode aaa
 protocol inbound telnet
 quit

telnet server enable
telnet server port 23
return
save

save 将当前配置写入启动配置文件。设备若提示确认,输入 Y;仅执行 return 不会保存配置。

IPMI 交换机 Telnet 端口未指定时先使用默认 23。若要改成非标准端口,需先确认该型号/版本支持 telnet server port,并保证客户端连接端口同步修改。通过 Telnet 的管理 IP 为 192.168.11.30。此示例不配置 SSH。

4. IPMI 交换机(H3C / Comware)— Telnet 参考

接口名称、VTY 数量、用户配置层级随型号/版本变化。下列为常见 Comware 风格示例,先核对 display version 和命令帮助。

system-view
sysname <柜号>-IPMI
vlan 3900
 quit
vlan 3901
 quit

interface GigabitEthernet1/0/48
 port link-type trunk
 port trunk permit vlan 3900 3901
 quit

interface Vlan-interface3900
 ip address 192.168.11.30 255.255.255.0
 quit

telnet server enable
user-interface vty 0 4
 authentication-mode scheme
 protocol inbound telnet
 quit

local-user xiongan01ipmi
 password simple xiongan.host
 service-type telnet
 authorization-attribute user-role network-admin
 quit

return
save force

save force 将当前配置保存到启动配置,供重启后加载。确认目标版本支持该命令;若设备提示文件名或确认信息,按现场规划完成保存。

部分较新 H3C Comware 版本使用 local-user <用户名> class manage、password hash、authorization-attribute user-role network-admin 等语法;较老版本可能使用 password simple/cipher 与 authorization-attribute level 3。必须按目标版本修订。Telnet 默认通常是 TCP/23;如需更改端口,按对应版本的 Telnet server 命令参考配置。

5. Cisco Catalyst 公网交换机(IOS / IOS XE)

本节按常见 Catalyst 二层交换机 IOS/IOS XE CLI 编写。不同系列/版本、三层许可和堆叠接口命名会影响命令。GigabitEthernet1/0/47、Port-channel1 均为示例,先按设备实际端口替换。配置两条上联前,确认上联对端也将相同物理链路组成 LACP EtherChannel。

enable
configure terminal
hostname <柜号>-PUB

vlan 3900
 name IPMI-MGMT
vlan 3901
 name IPMI-SERVICE

interface Port-channel1
 switchport
 switchport mode trunk
 switchport trunk allowed vlan 4-4094
 ! 该明确允许列表不包含 VLAN 1
exit

interface range GigabitEthernet1/0/47-48
 switchport
 switchport mode trunk
 switchport trunk allowed vlan 4-4094
 channel-group 1 mode active
exit

interface GigabitEthernet1/0/46
 switchport
 switchport mode trunk
 switchport trunk allowed vlan 3900,3901
exit

interface Vlan3900
 ip address 192.168.11.20 255.255.255.0
 no shutdown
exit

! 如果 192.168.10.20 是公网交换机的另一个管理地址,先确定管理 VLAN:
! vlan <管理VLAN>
! interface Vlan<管理VLAN>
!  ip address 192.168.10.20 <管理网掩码>
!  no shutdown
! exit
! 二层交换机的缺省网关按现场管理网配置,例如:
! ip default-gateway <管理网关>
! 若启用三层路由,则按网络设计配置 ip routing 和路由,不要同时照抄缺省网关示例。

username xiongan01 privilege 15 secret xiongan.host
ip domain-name <管理域名>
crypto key generate rsa modulus 2048
ip ssh version 2

line vty 0 15
 login local
 transport input telnet ssh
exit

end
write memory
write memory 将 running-config 保存到 startup-config,重启后会加载已保存配置。也可使用 copy running-config startup-config,按提示确认目标文件。

Cisco 端口与登录说明

  • Catalyst 的 EtherChannel 用 channel-group 1 mode active 启动 LACP 主动协商;对端若用 LACP passive 通常可协商,对端若用手工聚合或其他聚合协议则不能这样配。Port-channel 与成员口的 trunk/native/allowed VLAN 参数必须一致。
  • switchport trunk allowed vlan 4-4094 是明确设置允许列表,因此 VLAN 1 不在数据 VLAN 允许列表内,不需要再执行 Huawei 风格的 undo 命令。Cisco 文档说明从 trunk 移除 VLAN 1 后,LACP/CDP 等部分控制协议仍可使用 VLAN 1。
  • 常见 Catalyst IOS/IOS XE 不提供把设备 SSH/Telnet 管理监听端口改为任意端口的通用命令:SSH 通常是 TCP/22,Telnet 是 TCP/23。因此此平台不能直接按 51128/51129 监听。若必须使用这两个外部端口,需要由上游防火墙/NAT/管理跳板做端口映射,或确认具体 Cisco 型号/系统支持对应功能;客户端映射后的连接目标也要一致。
  • SSH 密钥生成命令可能会以交互方式询问模数;若设备不接受行内 modulus 2048,按提示生成。使用 secret 而非 password,并避免在共享文档或命令历史中保存明文凭据。
  • 只启用 Telnet 的 IPMI Cisco 设备无需配置 RSA/SSH 行;若希望公网交换机只允许 SSH,将 transport input telnet ssh 改成 transport input ssh。

6. Cisco Catalyst IPMI 交换机(IOS / IOS XE)— Telnet

下面配置 IPMI Cisco 交换机 48 口为 trunk、VLAN 3900 SVI 地址为 192.168.11.30/24,并仅允许 Telnet 登录。请确认本机能使用 GigabitEthernet1/0/48 接口名及相应用户语法。

enable
configure terminal
hostname <柜号>-IPMI

vlan 3900
 name IPMI-MGMT
vlan 3901
 name IPMI-SERVICE

interface GigabitEthernet1/0/48
 switchport
 switchport mode trunk
 switchport trunk allowed vlan 3900,3901
exit

interface Vlan3900
 ip address 192.168.11.30 255.255.255.0
 no shutdown
exit

username xiongan01ipmi privilege 15 secret xiongan.host
line vty 0 15
 login local
 transport input telnet
exit

! 若 Telnet 客户端不在 192.168.11.0/24,按管理网设计配置缺省网关:
! ip default-gateway <管理网关>

end
write memory

write memory 将 running-config 保存到 startup-config,重启后会加载已保存配置。也可使用 copy running-config startup-config,按提示确认目标文件。

Cisco IPMI 示例 Telnet 使用 TCP/23。若必须从外部通过 TCP/51129 访问,需使用已确认支持的上游端口映射/跳板;不要假设 Catalyst IOS/IOS XE 可用一个通用命令修改 Telnet 监听端口。

7. 上柜操作顺序

  1. 记录型号、软件版本、槽位/端口编号、VLAN、IP/掩码/网关和上联对端信息;确认端口没有已有业务配置。
  2. 通过 Console 配置并保存。先配 VLAN/互联,再配管理地址和远程用户。
  3. 先从同网段维护终端 ping 192.168.11.20、192.168.11.30;再验证管理 VLAN 到 192.168.10.20 的路由可达性。
  4. 从授权管理终端分别测试 SSH 192.168.10.20:51128、Telnet 192.168.10.20:51129;IPMI 交换机按实际端口连接 192.168.11.30:23。不要在不支持端口指定的客户端中漏掉非默认端口。
  5. 检查 VLAN 与聚合:
display vlan
display eth-trunk 1
display interface Eth-Trunk1
display ip interface brief
display current-configuration
display ssh server status
display telnet server status

H3C 常见检查命令为 display vlan、display link-aggregation verbose、display ip interface brief、display current-configuration、display users。

Cisco Catalyst 常见检查命令:

show etherchannel summary
show interfaces trunk
show vlan brief
show ip interface brief
show running-config
show ip ssh
show users
  1. 确认配置已保存、登录成功、链路聚合状态正常后,记录本柜最终配置备份。不要在远程会话中一次性改动管理 IP、VTY 协议和端口,以免中断后无法恢复;关键变更通过 Console 或保留回退通道执行。
保存配置不等于重启设备。通常不需要为了配置生效而重启;保存后按检查命令验证当前运行状态,并在维护窗口内按计划重启验证启动配置时,设备才会重新加载已保存配置。

8. 交付记录

记录项填写
机柜编号/位置\_\_
公网交换机型号、版本、序列号\_\_
IPMI 交换机型号、版本、序列号\_\_
实际 VLAN 与网段/掩码/网关\_\_
上联对端及 Eth-Trunk 状态\_\_
远程登录验证结果/时间\_\_
配置备份文件位置\_\_
操作人/复核人\_\_

命令参考(官方)

]]>
<![CDATA[【OSPF】基础配置案例]]> https://xiongan.host/index.php/archives/266/ 2026-09-27T05:09:00+08:00 2026-09-27T05:09:00+08:00 admin https://www.xiongan.host OSPF基础配置实例

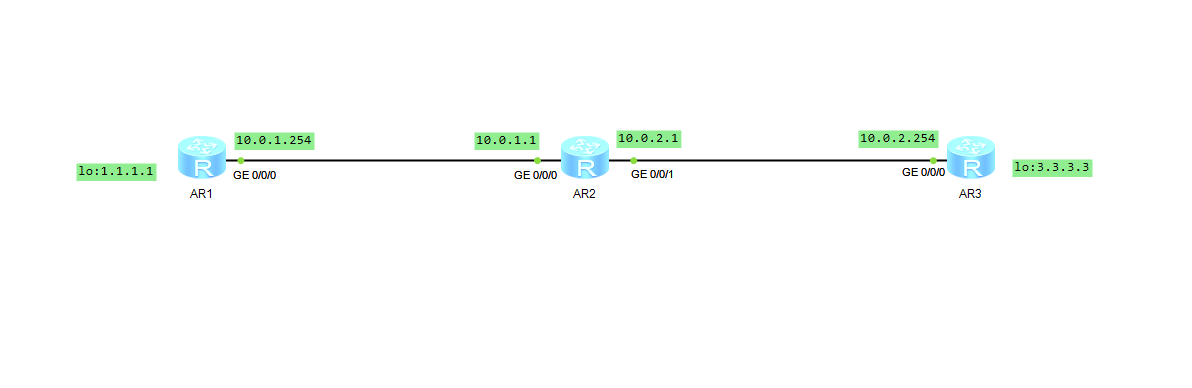
ScreenShot_2026-09-27_044241_340.png

配置简单基础案例如图 有R1、R2、R3 要求使用OSPF 使得R1的1.1.1.1与R3的3.3.3.3互通

配置接口

#配置R1接口
[R1]int GigabitEthernet 0/0/0
[R1-GigabitEthernet0/0/0]dis this
[V200R003C00]
#
interface GigabitEthernet0/0/0
 ip address 10.0.1.254 255.255.255.0 
#
return
[R1-GigabitEthernet0/0/0]q
[R1]int LoopBack 0
[R1-LoopBack0]dis this
[V200R003C00]
#
interface LoopBack0
 ip address 1.1.1.1 255.255.255.0 
#
return
[R1-LoopBack0]

#配置R2接口
[R2]int GigabitEthernet 0/0/0
[R2-GigabitEthernet0/0/0]dis this
[V200R003C00]
#
interface GigabitEthernet0/0/0
 ip address 10.0.1.1 255.255.255.0 
#
return
[R2-GigabitEthernet0/0/0]q  
[R2]int GigabitEthernet 0/0/1
[R2-GigabitEthernet0/0/1]dis this
[V200R003C00]
#
interface GigabitEthernet0/0/1
 ip address 10.0.2.1 255.255.255.0 
#
return
[R2-GigabitEthernet0/0/1]

#配置R3接口
[R3]int GigabitEthernet 0/0/0
[R3-GigabitEthernet0/0/0]dis this
[V200R003C00]
#
interface GigabitEthernet0/0/0
 ip address 10.0.2.254 255.255.255.0 
#
return
[R3-GigabitEthernet0/0/0]q
[R3]int LoopBack 0
[R3-LoopBack0]dis this
[V200R003C00]
#
interface LoopBack0
 ip address 3.3.3.3 255.255.255.0 
#
return
[R3-LoopBack0]

配置OSPF

#配置R1 OSPF协议
[R1]ospf 1
[R1-ospf-1]dis this
[V200R003C00]
#
ospf 1 router-id 1.1.1.1 
 area 0.0.0.0 
  network 1.1.1.1 0.0.0.0 
  network 10.0.1.0 0.0.0.255
#
return
[R1-ospf-1]

#配置R2 OSPF协议
[R2]ospf 1
[R2-ospf-1]dis this
[V200R003C00]
#
ospf 1 router-id 2.2.2.2 
 area 0.0.0.0 
  network 10.0.1.0 0.0.0.255 
 area 0.0.0.1 
  network 10.0.2.0 0.0.0.255 
#
return
[R2-ospf-1]

#配置R3 OSPF协议
[R3]ospf 1
[R3-ospf-1]dis this
[V200R003C00]
#
ospf 1 router-id 3.3.3.3 
 area 0.0.0.1 
  network 3.3.3.3 0.0.0.0 
  network 10.0.2.0 0.0.0.255 
#
return
[R3-ospf-1]

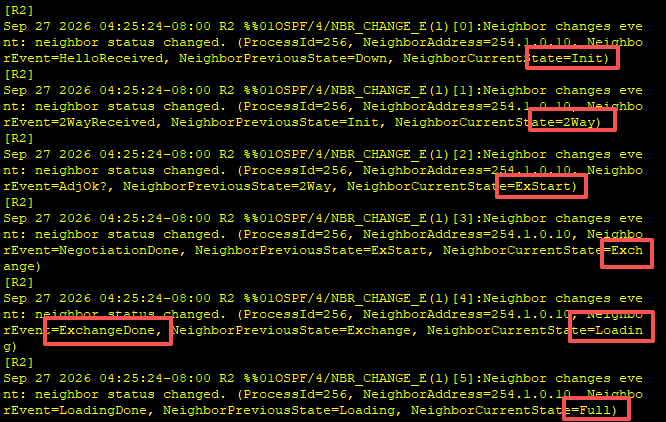
此时配置完成后 会有相关提示 最终有Full 代表邻居建立完成

image-20260927045410811.png

结果验证

在路由器R2上查看OSPF邻居表 最终状态为Full 代表成功

[R2]dis ospf peer brief 

     OSPF Process 1 with Router ID 2.2.2.2
          Peer Statistic Information
 ----------------------------------------------------------------------------
 Area Id          Interface                        Neighbor id      State    
 0.0.0.0          GigabitEthernet0/0/0             1.1.1.1          Full        
 0.0.0.1          GigabitEthernet0/0/1             3.3.3.3          Full        
 ----------------------------------------------------------------------------

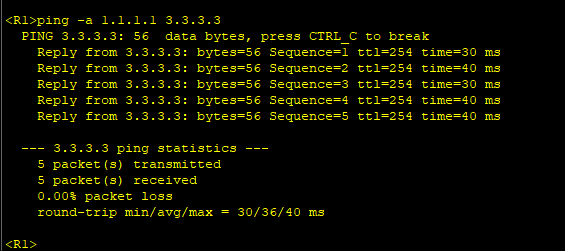
从R1测试是否正常通3.3.3.3 查看正常通信

ScreenShot_2026-09-27_045757_366.png

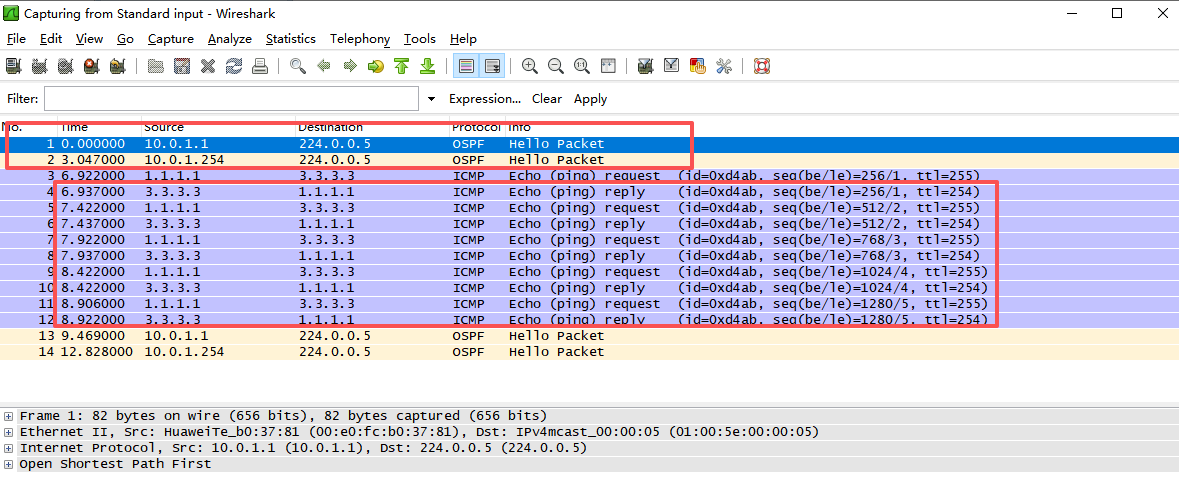
如果不成功 可以从R2路由器的出接口抓包查看

ScreenShot_2026-09-27_045959_396.png

扩展

如果在R1新增10.10.10.10地址 R3新增30.30.30.30地址 让他们两个互通

只需要将新网段宣告进 OSPF

#在 R1 上操作:
<R1> system-view
[R1] ospf 1
[R1-ospf-1] area 0.0.0.0
[R1-ospf-1-area-0.0.0.0] network 10.10.10.0 0.0.0.255   <-- 宣告新网段
[R1-ospf-1-area-0.0.0.0] quit
[R1-ospf-1] quit

在 R3 上操作:
<R3> system-view
[R3] ospf 1
[R3-ospf-1] area 0.0.0.1   <-- 注意:R3 之前配置的是 Area 1
[R3-ospf-1-area-0.0.0.1] network 30.30.30.0 0.0.0.255   <-- 宣告新网段
[R3-ospf-1-area-0.0.0.1] quit
[R3-ospf-1] quit

注意:R2 不需要宣告 10.10.10.0 或 30.30.30.0,它只负责中转
测试结果:
<R1>ping -a 10.10.10.10 30.30.30.30
  PING 30.30.30.30: 56  data bytes, press CTRL_C to break
    Reply from 30.30.30.30: bytes=56 Sequence=1 ttl=254 time=40 ms
    Reply from 30.30.30.30: bytes=56 Sequence=2 ttl=254 time=30 ms
    Reply from 30.30.30.30: bytes=56 Sequence=3 ttl=254 time=30 ms
    Reply from 30.30.30.30: bytes=56 Sequence=4 ttl=254 time=40 ms
    Reply from 30.30.30.30: bytes=56 Sequence=5 ttl=254 time=30 ms

  --- 30.30.30.30 ping statistics ---
    5 packet(s) transmitted
    5 packet(s) received
    0.00% packet loss
    round-trip min/avg/max = 30/34/40 ms

在实际交换机或者路由器内如何使用抓包工具 抓取接口处数据

ScreenShot_2026-09-27_051626_778.png

]]>
<![CDATA[华为交换机S5720S初始化]]> https://xiongan.host/index.php/archives/255/ 2026-09-10T22:29:00+08:00 2026-09-10T22:29:00+08:00 admin https://www.xiongan.host 初始化前期

交换机拿到手后先确认是什么品牌,该教程案例是用的S5720S-52P-LI-AC 先接电 然后 接console

默认交换机登录是没有密码的 如果有密码 那就需要重置初始化

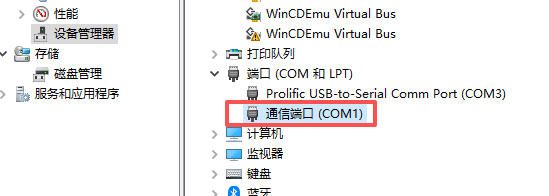
接好console后 前往设备管理器查看com口

ScreenShot_2026-09-10_223842_621.jpg

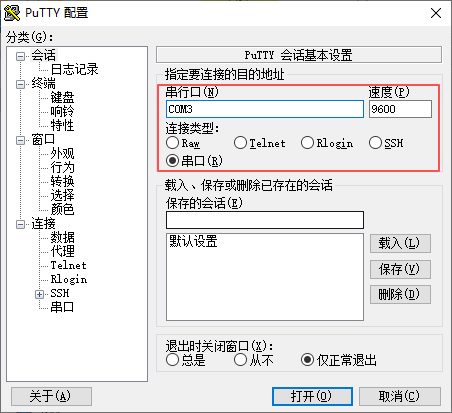
我这里是com3 使用putty 或者 其他连接工具进行连接 速率一般都是9600

ScreenShot_2026-09-10_224135_251.png

初始化中

连接之后 交换机先断电 然后 再接电 目的是重启交换机

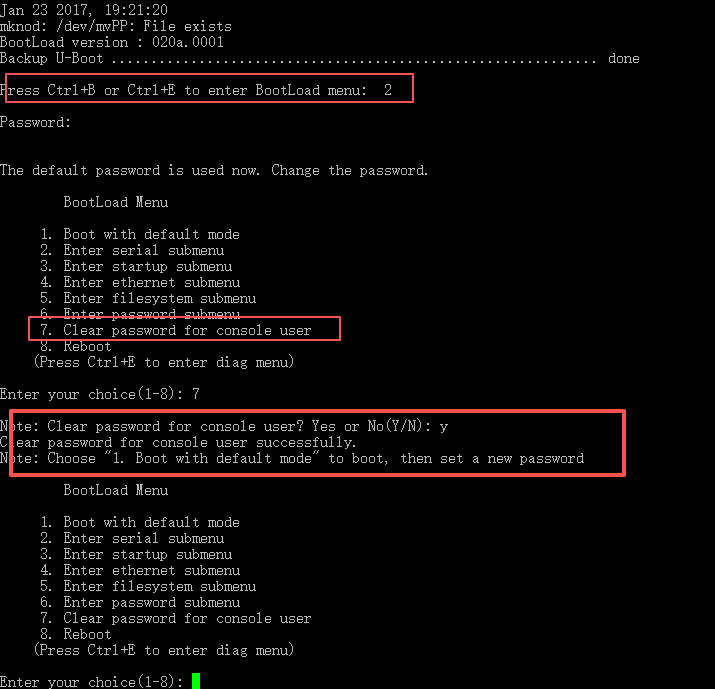
重启之后会看到 Press Ctrl+B or Ctrl+E to enter BootLoad

当界面出现以下打印信息时,及时按下快捷键“Ctrl+B”并输入BootROM/BootLoad密码,进入BootROM/BootLoad主菜单
密码: Admin@huawei.com A必须大写。这是进入boot的密码
选着7 Clear password for console user (选择清除console用户密码模式)。
选择1 Boot with default mode(键入1启动默认模式),进入后更改Console 及telnet密码。

ScreenShot_2026-09-10_224445_811.jpg

敲完1回车后 会正常进入系统 然后 初始化交换机

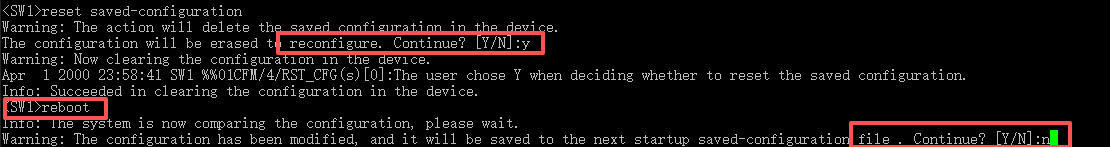
输入:reset saved-configuration 接着问你是否初始化 选择“Y”
初始化之后,需要重启交换机才能生效 "reboot" 会提示是否需要保存现有配置文件作为下次启动 选择No即可
默认用户名和密码华为交换机的默认用户名是admin,密码是admin@huawei.com

ScreenShot_2026-09-10_225809_236.jpg

初始化后

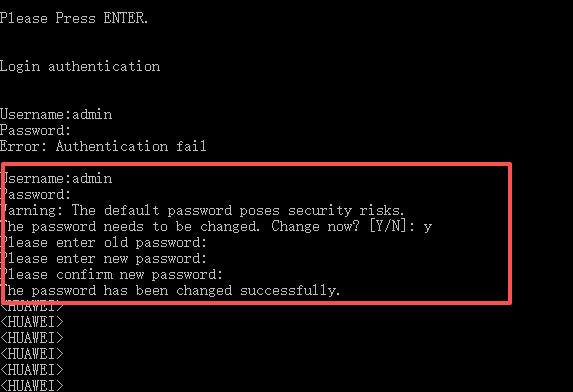
重启之后进入 需要修改默认con的密码

ScreenShot_2026-09-10_230729_806.jpg

修改完成后交换机就初始化完成了 之后就是配置

]]>
<![CDATA[FileBrowser-轻量级网盘]]> https://xiongan.host/index.php/archives/253/ 2026-09-08T21:08:00+08:00 2026-09-08T21:08:00+08:00 admin https://www.xiongan.host FileBrowser-轻量级网盘

专注于文件管理的轻量级网页,界面简洁,支持多用户和基础的权限控制。

需要为不同的人设置不同的访问权限,同时又不想用太复杂的系统。

下载

这边演示的是Windows版本

点击可以直接下载windows-amd64-filebrowser.zip

  1. 准备共享文件夹:在你电脑上创建一个文件夹,用来存放你想分享的文件。比如,在C盘新建一个名为 MyShare 的文件夹。
  2. 放置程序文件:把下载的 filebrowser.zip 解压,将里面的 filebrowser.exe 文件复制到你刚创建的 MyShare 文件夹里。
  3. 启动服务:在 MyShare 文件夹里,双击运行 filebrowser.exe。这时会弹出一个命令行窗口,看到类似 Listening on 127.0.0.1:8080 的提示就说明启动成功了。注意:这个命令行窗口要保持打开,关掉服务就停了。
  4. 访问网盘:打开浏览器,在地址栏输入 127.0.0.1:8080,就能看到 FileBrowser 的登录页面了。默认的用户名admin 密码为你打开filebrowser.exe 之后 命令行中会有提示如下 xxxx为你登录的密码

    User 'admin' initialized with randomly generated password: xxxx

如有公网需求

FileBrowser 默认只监听 127.0.0.1(仅本机访问),外网请求进不来。

解决方法: 关掉 FileBrowser(关掉命令行窗口),然后用带参数的方式重新启动:

cmd

filebrowser.exe -a 0.0.0.0 -p 8080
  • -a 0.0.0.0 表示监听所有网络接口
  • -p 8080 指定端口

启动后,在电脑上用浏览器访问 http://127.0.0.1:8080 确认能打开,然后再用手机流量访问 http://你的公网IP:8080 测试。

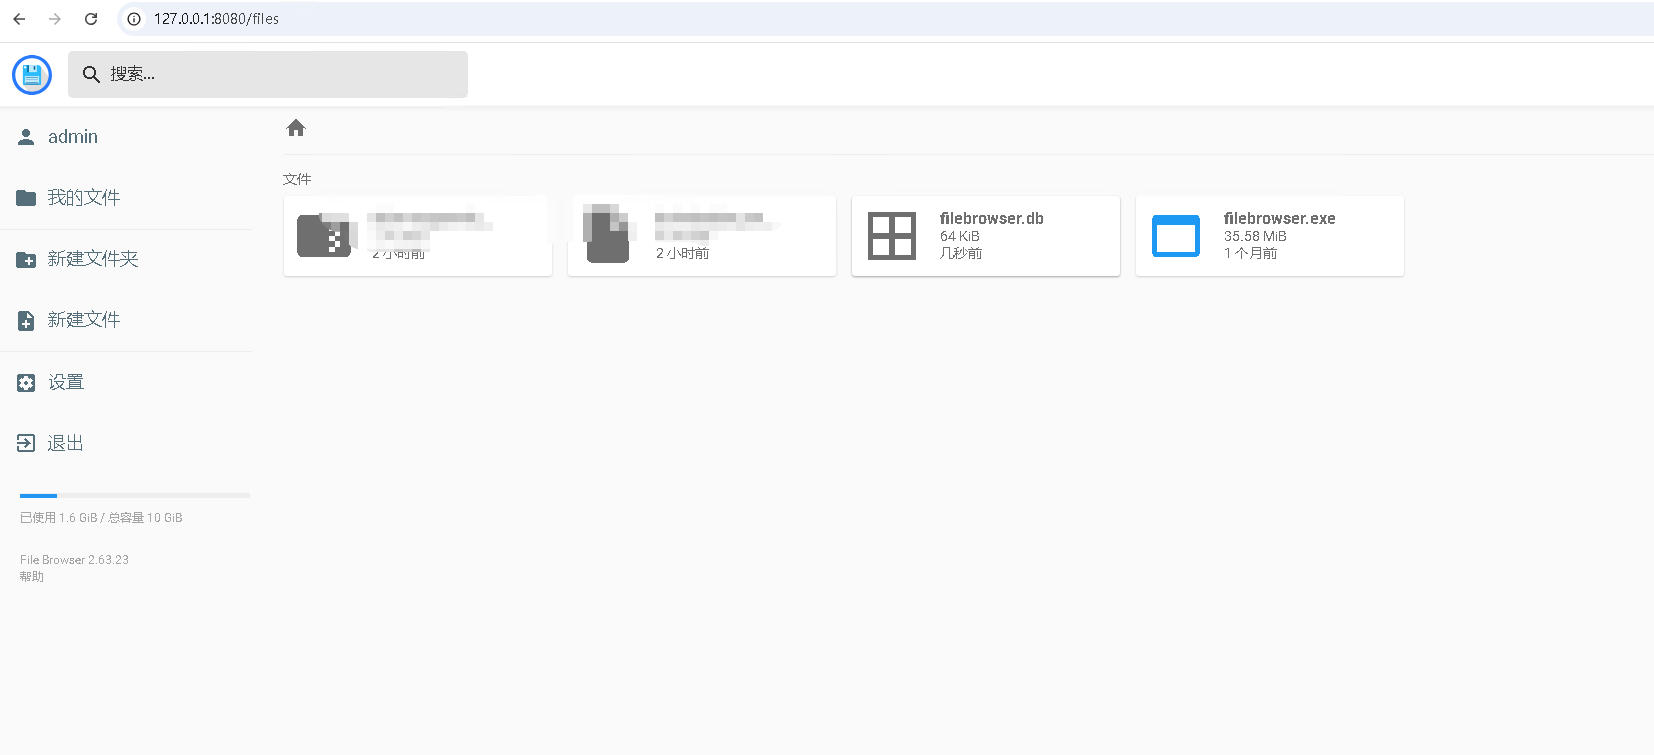
ScreenShot_2026-09-08_212355_680.jpg

到了这一步骤就可以 自行 在本地目录中新增文件 从web页面中 进行分享 或者 下载等操作了

]]>
<![CDATA[Win2022系统使用轻舟Hyper-v控制器]]> https://xiongan.host/index.php/archives/251/ 2025-09-07T23:11:00+08:00 2025-09-07T23:11:00+08:00 admin https://www.xiongan.host Win2022系统使用轻舟Hyper-v控制器

安装环境

2680v4*2 64G 1TSSD Win2022系统

安装Hyper-V

打开服务器管理器右上角的添加角色

请输入图片描述

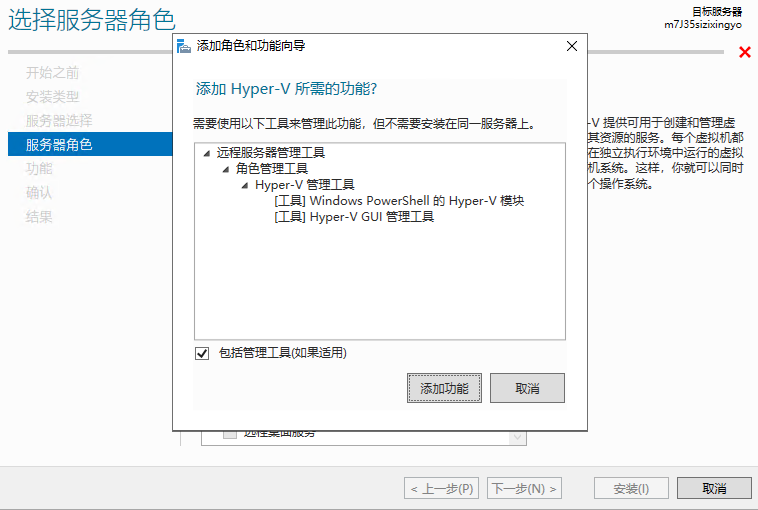
之后连续两个页面默认下一步,到了服务器角色这步选择Hyper-V

请输入图片描述

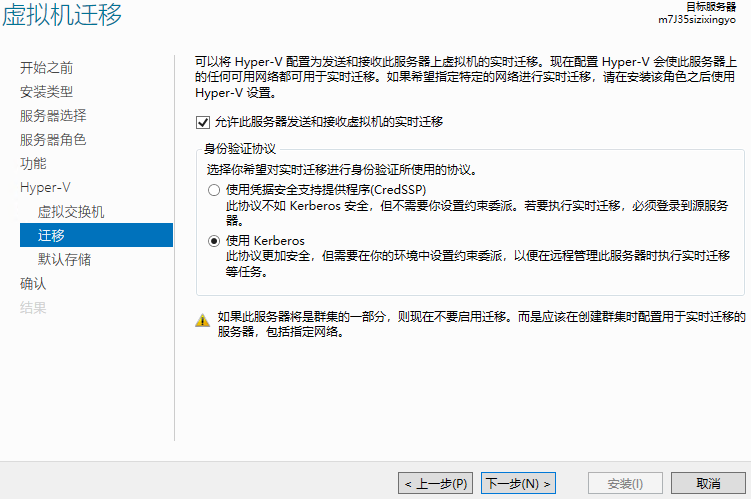
添加功能后点击下一步,之后三个页面都是默认下一步即可 到了迁移这里选择允许和第二个选项,之后点击下一步

请输入图片描述

下一步后要选择储存位置

虚拟硬盘文件默认位置:D:\Hyper-V\Virtual Hard Disks 虚拟机配置文件默认位置:D:\Hyper-V 一开始是没有对应目录的 需要提前手动创建

下一步后确认 勾选然后点击安装即可,机器会自动重启 重启后就安装成功了

创建虚拟网卡

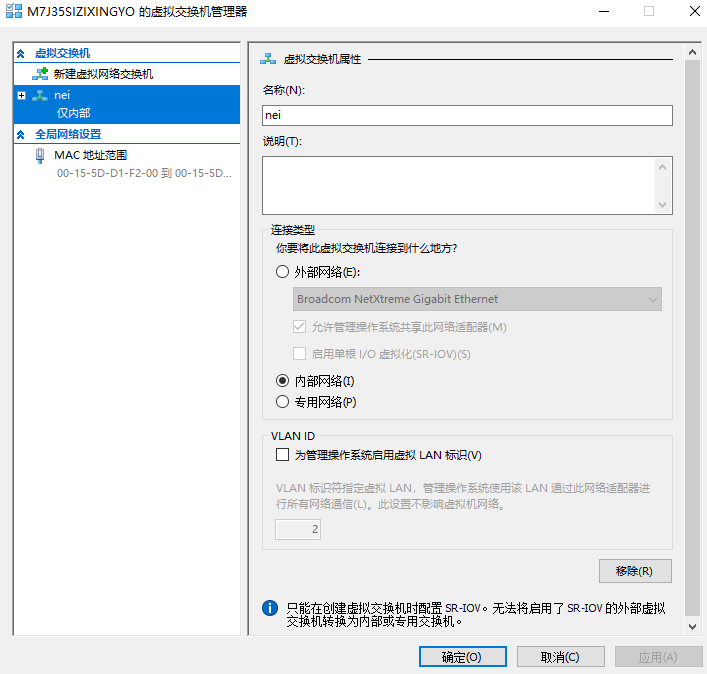
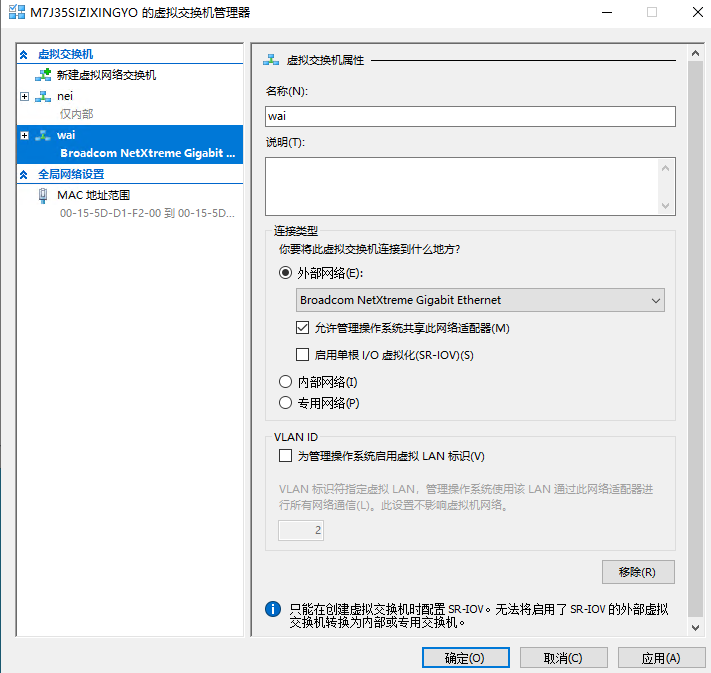
打开Hyper-V管理器,依次点击虚拟交换机管理器,新建内网、外网、nat 内网
请输入图片描述

外网
请输入图片描述

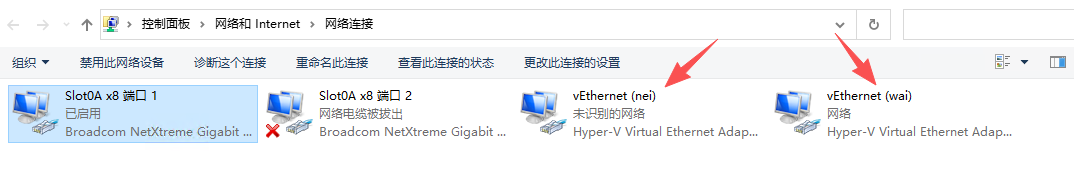
创建完成后在网络管理中会看到两个多出来的网卡,还有一个nat网卡

请输入图片描述

安装轻舟Hyper-V受控软件

前往qzsystem - 轻舟云虚拟化KVM,HYPER-V管理平台创新者,免费VPS主机管理系统,KVM,QEMU,kvmvps,kvm,HYPER-V管理系统,hyper-v下行带宽限

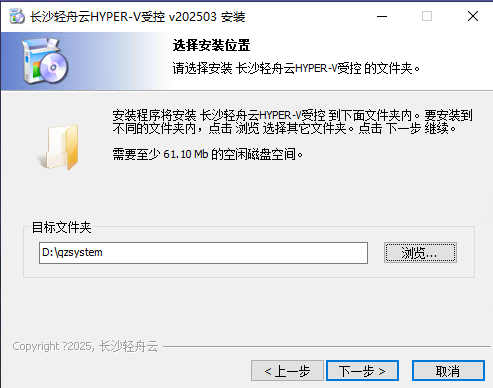
下载最新的受控,安装到D盘即可
请输入图片描述

安装Ikuai8

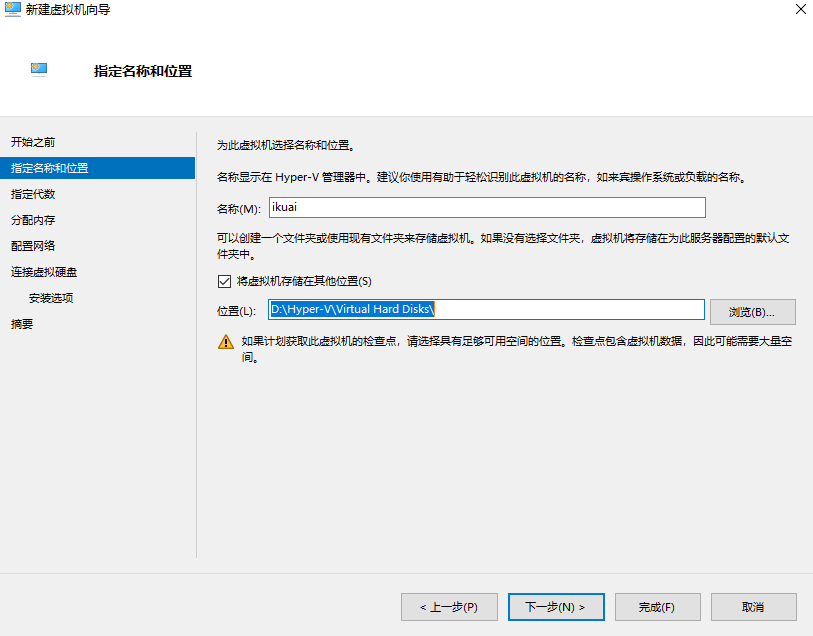
首先去官网下载最新镜像,下载好后使用Hyper创建虚拟机 安装ikuai8

请输入图片描述

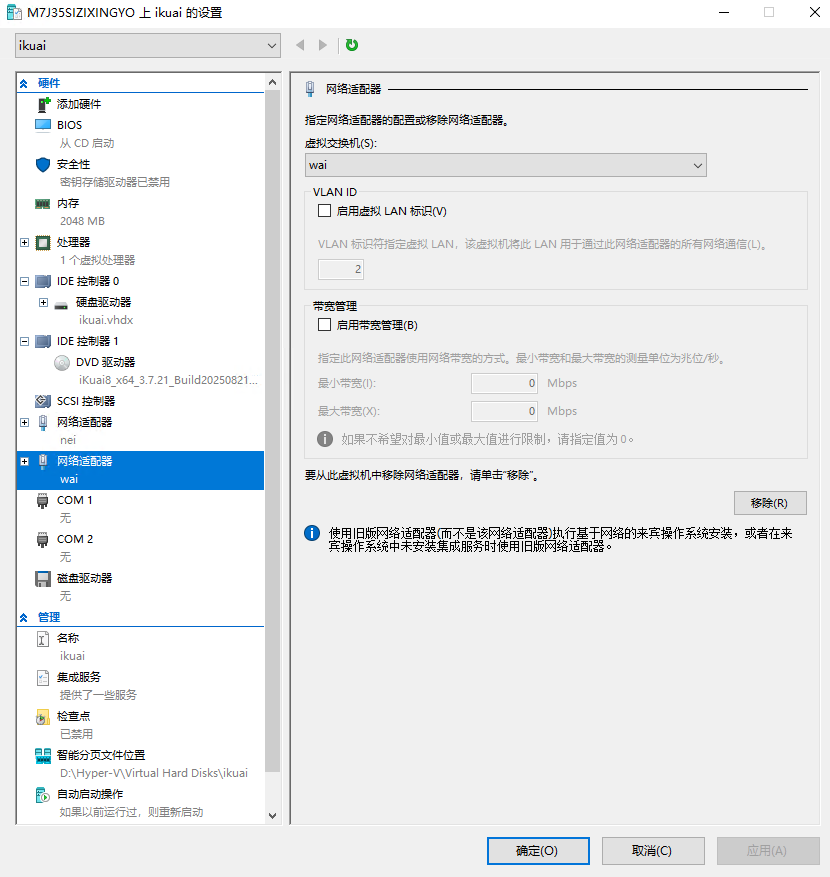
创建完成后继续去修改设置,添加内网外网适配器 还有镜像位置,都完成后 启动虚拟机进行安装

请输入图片描述

进入安装选择硬盘后确定安装 好了后 从设置中移除掉镜像才能使ikuai正常运行

进系统后首先绑定wan1口到eth1网卡(外网)上 绑定好后 前往 宿主机的 网络适配器的nei网卡配置ipv4(192.168.31.2/255.255.255.0/192.168.31.1 dns8.8.8.8即可)

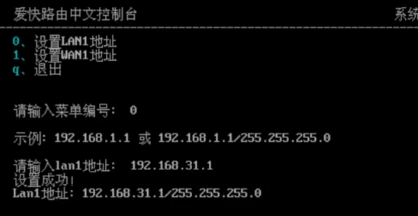
在ikuai设置lan1地址
请输入图片描述

然后设置wan1地址 按照服务商提供给你的宿主机ip网关掩码正常设置即可

之后登录192.168.31.1 默认账号密码为admin/admin 登录后首先依次点击网络设置-内外网设置-wan1 该设置是宿主机公网的配置信息 掩码修改为255.255.0.0 然后保存即可 返回后设置lan1 子网掩码也修改为255.255.0.0 保存即可

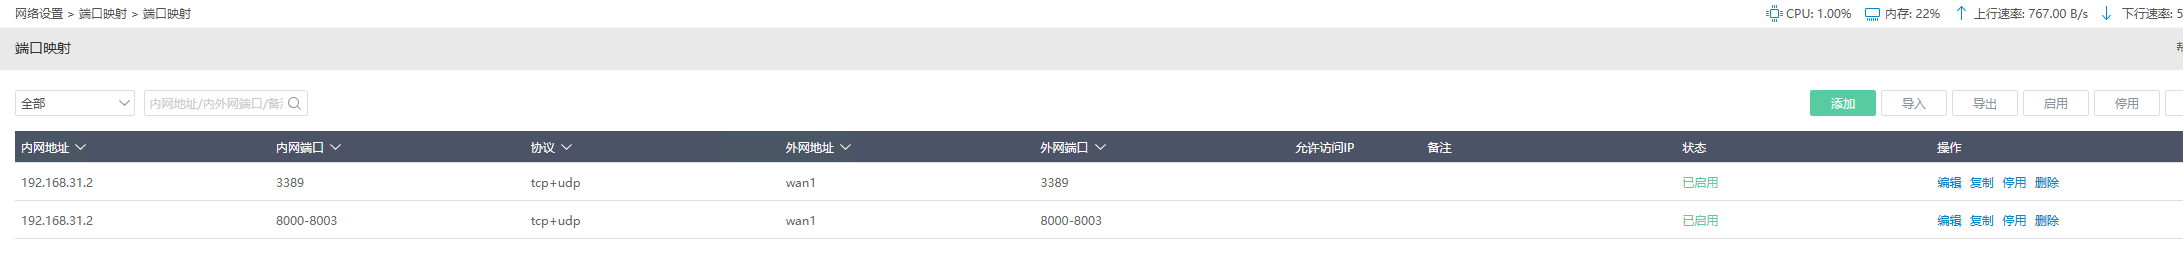
设置端口映射
请输入图片描述

DHCP服务端 请输入图片描述

以上都设置完成后打开宿主机的网卡适配器 wai 这个网卡 将ipv4设置为DHCP 设置成功后机器会中断20秒左右 自动就好了

这样ikuai就安装完成了

设置轻舟受控

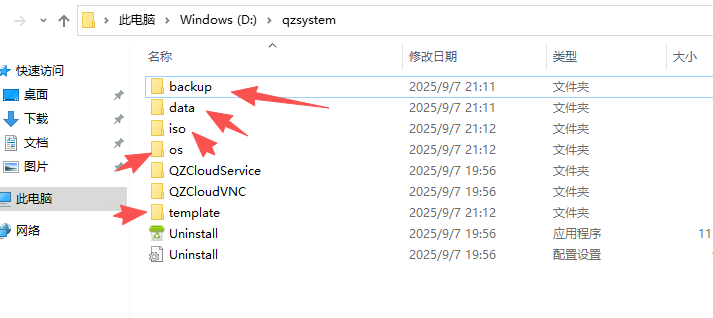
提前在轻舟的安装目录中创建文件夹iso、data、template、os、backup
请输入图片描述

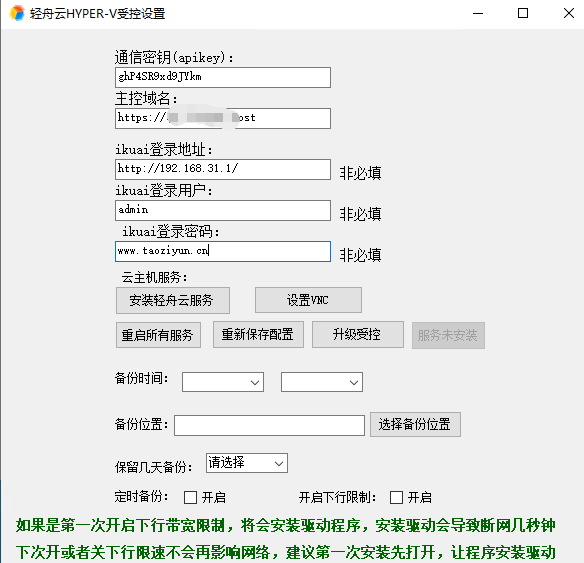
之后打开轻舟Hyper-V受控设置

请输入图片描述

按照如上填写即可 密钥和登录密码按照你们设置的即可 之后点击安装轻舟云服务、VNC服务

都完成后重启所有服务,之后重新保存配置就完设置了

配置财务主控

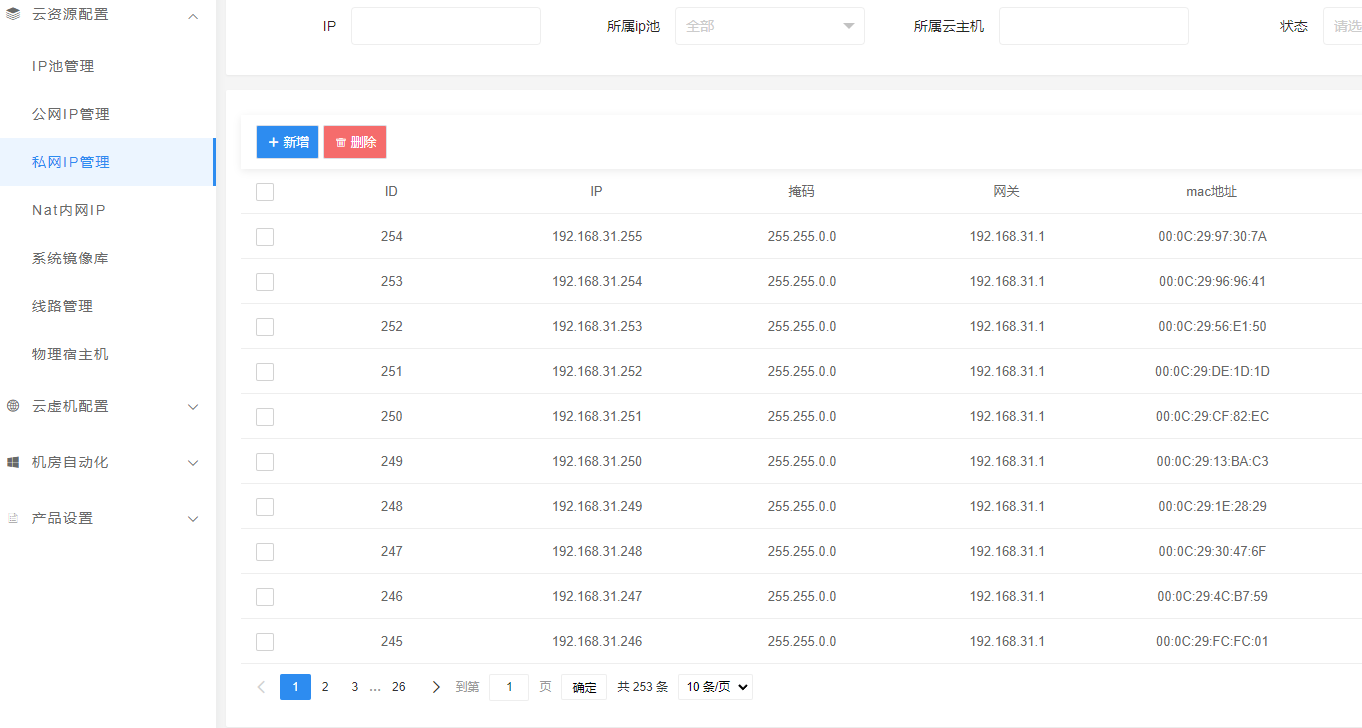
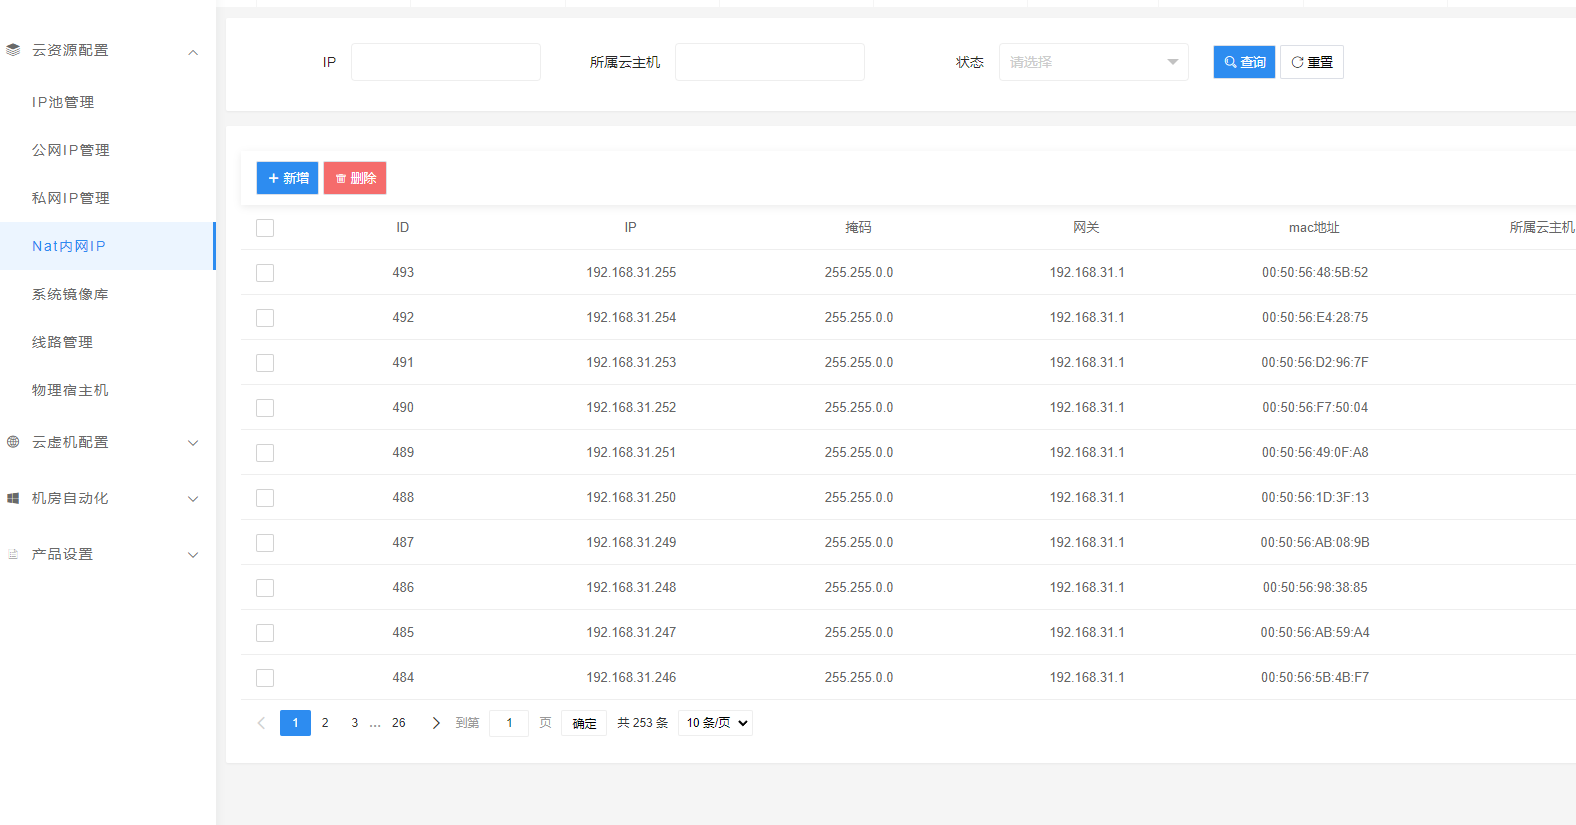
首先添加IP池、私网IP、Nat内网IP

私网IP和Nat内网IP都是添加之前在ikuai中添加的192.168.31.3-254/255.255.0.0/192.168.31.1

请输入图片描述

请输入图片描述

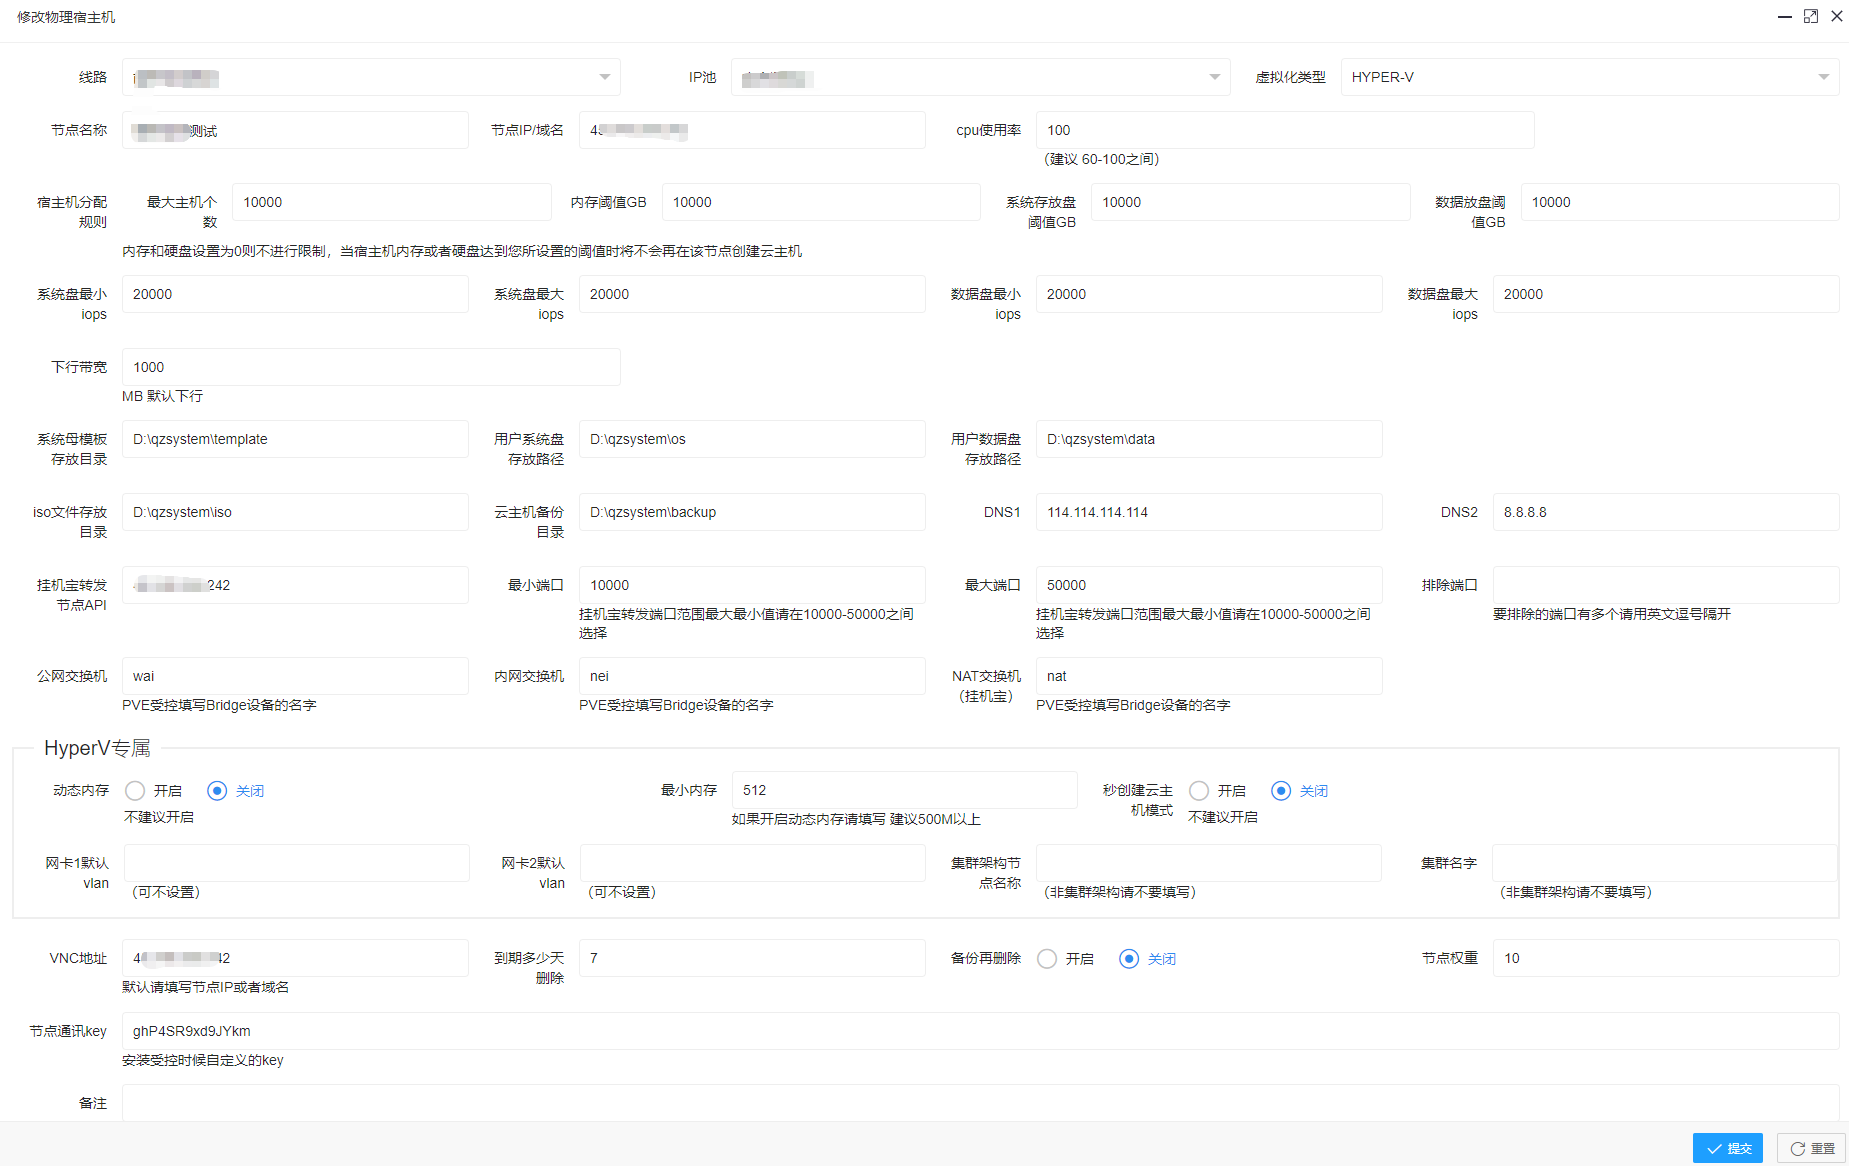
之后添加线路,最后添加物理宿主机

请输入图片描述

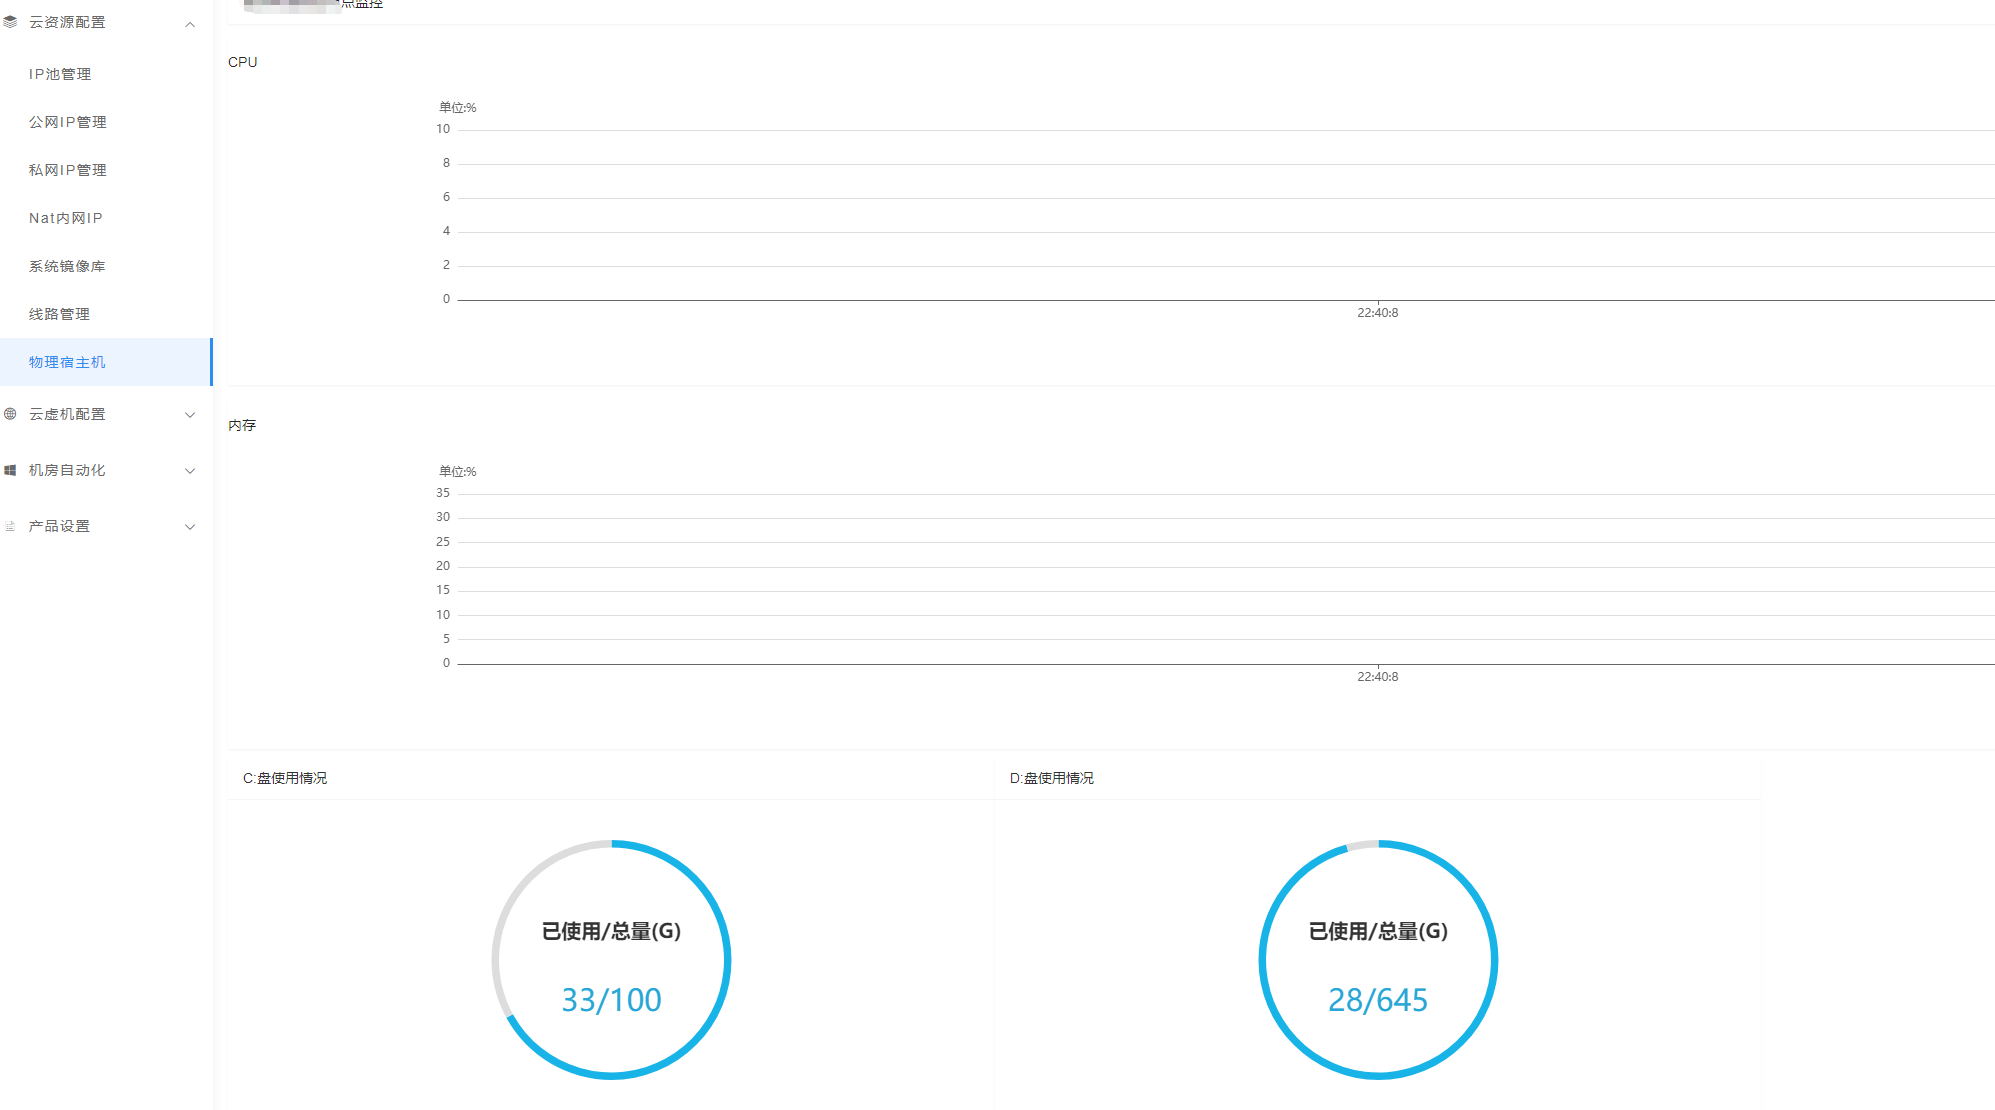
添加好物理机后查看监控

请输入图片描述

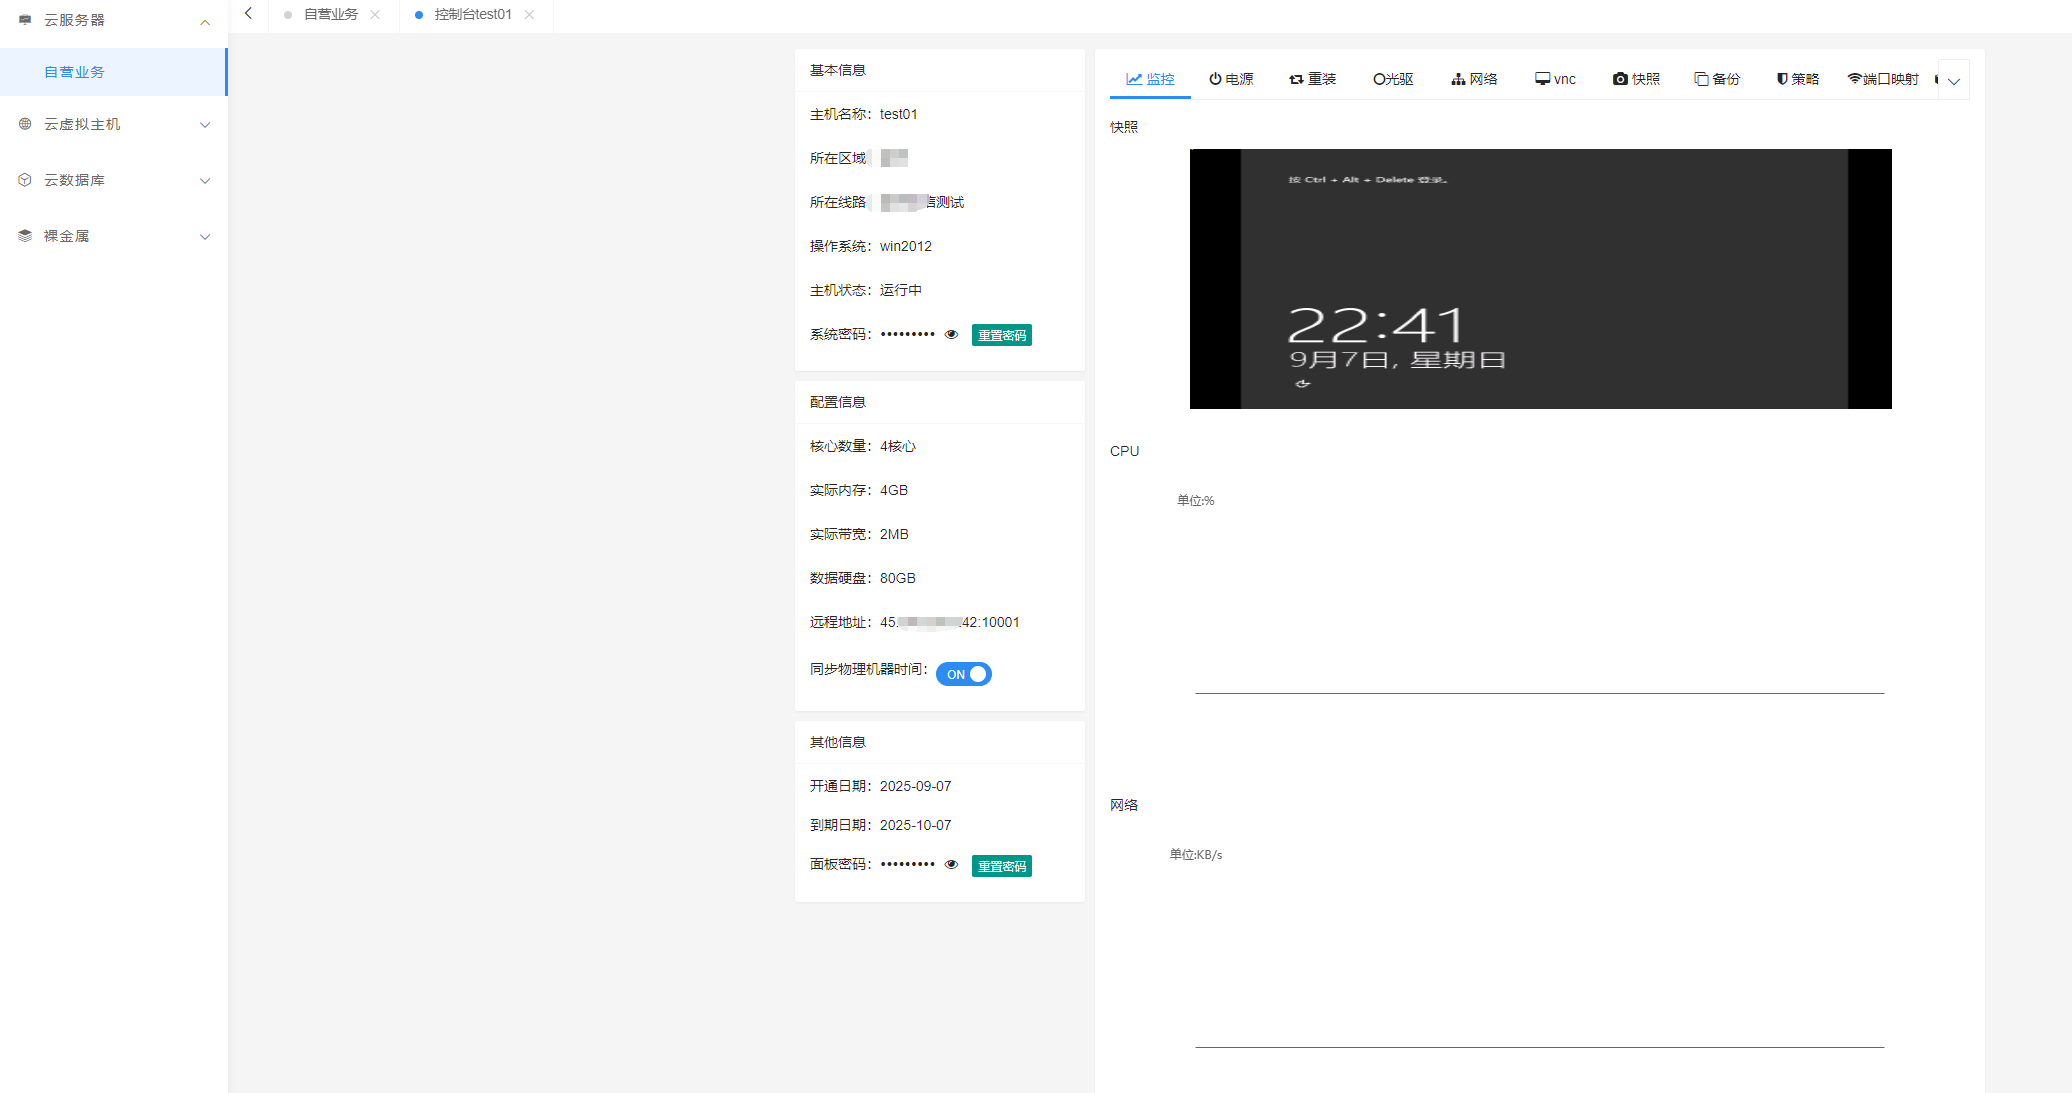
这样就完成了 可以去创建挂机宝了 选择共享ip

请输入图片描述

]]>
<![CDATA[华为交换机的学习文档(持续更新)]]> https://xiongan.host/index.php/archives/231/ 2024-05-21T04:44:59+08:00 2024-05-21T04:44:59+08:00 admin https://www.xiongan.host 基础配置

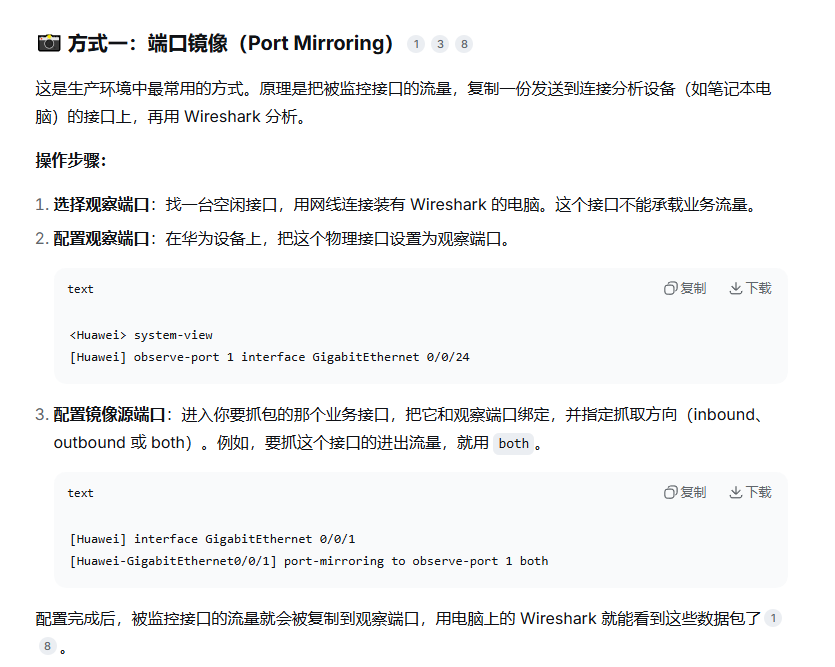
如何配置端口镜像

//将交换机连接监控设备的端口配置观察端口
//例如,将监控设备的端口GE0/0/20配置成观察端口
[SWA]observe-port 1 int g0/0/20
//将待镜像的报文流经的端口设置镜像端口,将这个端口需要镜像的方向,即接受或发送报文的方向绑定到观察端口
//将连接下游主机的端口GE0/0/7配置成镜像端口
[SWA]int g0/0/7
[SWA]port-mirroring to observe-port 1 inbound

配置如上后,就可以在监控设备上启用监控软件,获取镜像报文

]]>
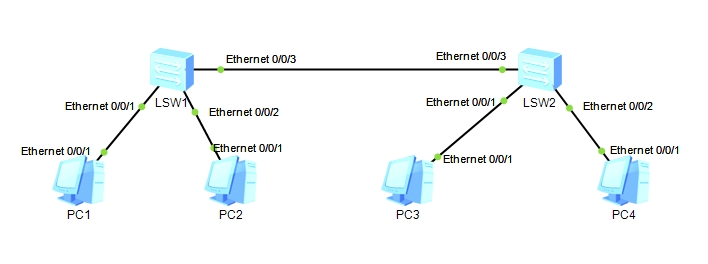
<![CDATA[华为S系列的交换机Telnet登录]]> https://xiongan.host/index.php/archives/230/ 2024-04-06T07:47:35+08:00 2024-04-06T07:47:35+08:00 admin https://www.xiongan.host telnet01.png

通过telent登录交换机

应用场景:两台物理交换机(同段)之间的telnet访问 SW2 可以 以AAA验证方式登录到SW1的VRP系统

已经配置好了交换机的vlanif 2端口ip (两台都在同段)

具体配置

  1. 配置Telnet登录所用的VTY用户界面的终端属性,指定VTY 0\~4这5条VTY虚拟通道可以用于登录

    [SW1]user-interface vty 0 4
    [SW1-ui-vty0-4]idle-timeout 20  //设置超时间为20分钟
    [SW1-ui-vty0-4]history-command max-size 20   //设置历史命令缓冲区的大小为20
  2. 配置Telnet登录VTY用户界面的AAA验证方式和用户类别

    [SW1-ui-vty0-4]authentication-mode aaa
    [SW1-ui-vty0-4]user privilege level 15
    [SW1-ui-vty0-4]q
  3. 配置控制通过Telnet访问交换机的用户ACL策略

    [SW1]user-interface maximum-vty 5  //设置VTY用户界面的最大个数
    [SW1]acl 2001
    [SW1-acl-basic-2001]rule permit source xxx  //配置仅允许IP地址xx的主机访问
    [SW1-acl-basic-2001]q
    [SW1]user-interface vty 0 4
    [SW1-ui-vty0-4]acl 2001 inbound //在VTY 0-4这5个用户界面中应用上面的ACL
  4. 创建用于Telnet登录AAA验证的用户名和密码

    [SW1]aaa
    [SW1-aaa]local-user huawei password cipher hello@123 //设置用户密码
    [SW1-aaa]local-user huawei service-type telnet //设置该用户的服务类型为telnet
    [SW1-aaa]local-user huawei privilege level 15 //生效级别设置的15
  5. 开启Telnet服务器功能,并设置端口

    [SW1]telnet server enable
    [SW1]telnet server port 1028

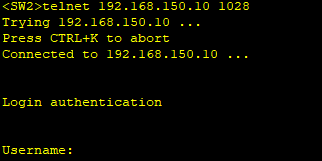
测试结果查看,在SW2测试telnet交换机SW1

image-20240406074230226.png

]]>
<![CDATA[【Esxi】挂载USB硬盘盒]]> https://xiongan.host/index.php/archives/227/ 2023-11-26T16:47:56+08:00 2023-11-26T16:47:56+08:00 admin https://www.xiongan.host 【Esxi】添加USB硬盘盒

开启SSH

首先Esxi开启SSH

image-20231126150222845

挂载USB硬盘

在没有插入USB硬盘前的操作

/etc/init.d/usbarbitrator stop
chkconfig usbarbitrator off

image-20231126150531430

接入硬盘后查看是否识别

esxcli storage core device list | grep -i usb

image-20231126150642041

查看USB硬盘信息,如下图,第一行就是,每个人的信息都不会一样的

image-20231126150745135

格式化USB硬盘为gpt格式

partedUtil mklabel /dev/disks/mpx.vmhba33\:C0\:T0\:L0 gpt
partedUtil getptbl /dev/disks/mpx.vmhba33\:C0\:T0\:L0

image-20231126151201060

换算硬盘的二进制数值

eval expr $(partedUtil getptbl /dev/disks/mpx.vmhba33\:C0\:T0\:L0 | tail -1 | awk '{print $1 " \\* " $2 " \\* " $3}') - 1

image-20231126151902553

以下命令是让系统来识别我们的硬盘

partedUtil setptbl /dev/disks/mpx.vmhba33\:C0\:T0\:L0 gpt "1 2048 7814032064 AA31E02A400F11DB9590000C2911D1B8 0"

image-20231126152050928

切换成vmfs5

vmkfstools -C vmfs5 -S USB_Datastore /dev/disks/mpx.vmhba33\:C0\:T0\:L0:1

image-20231126152151605

完成

回到esxi存储看,成功添加了一块USB硬盘

image-20231126152327565

注:如果之后usb硬盘有换到别的usb口,esxi可能会一下无法识别到硬盘,需要将esxi重启一下即可。

]]>
<![CDATA[基于Kubernetes集群的监控网络服务]]> https://xiongan.host/index.php/archives/226/ 2023-10-30T01:41:00+08:00 2023-10-30T01:41:00+08:00 admin https://www.xiongan.host 基于Kubernetes集群的监控网络服务

介绍

需要以下环境

  • Kubernetes集群
  • Blackbox工具
  • Grafana、Prometheus监控

大致功能:通过在K8s集群中部署blackbox工具(用于监控服务,检查网络可用性)和Grafana、Prometheus(监控可视化面板)更直观的体现网络连通性,可以进行警报和分析

本文章通过若海博客的【Kubernetes 集群上安装 Blackbox 监控网站状态】和【Kubernetes 集群上安装 Grafana 和 Prometheus】整合而成

部署Kubernetes集群(Ubuntu/Debian操作系统)

确保主节点和子节点都有Docker环境(最好是同一个版本)

主节点

//安装Docker,一键安装(如有安装可以忽略)
curl -fsSL https://get.docker.com | bash -s docker --mirror Aliyun
//开启docker、并设置开机自启
systemctl start docker & systemctl enable docker
apt update
apt install -y wireguard

echo "net.ipv4.ip_forward = 1" >/etc/sysctl.d/ip_forward.conf
sysctl -p /etc/sysctl.d/ip_forward.conf
//以下Token值请保存,任意字符串
export SERVER_TOKEN=r83nui54eg8wihyiteshuo3o43gbf7u9er63o43gbf7uitujg8wihyitr6

export PUBLIC_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/public-ipv4)
export PRIVATE_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/local-ipv4)

export INSTALL_K3S_SKIP_DOWNLOAD=true
export DOWNLOAD_K3S_BIN_URL=https://github.com/k3s-io/k3s/releases/download/v1.28.2%2Bk3s1/k3s

if [ $(curl -Ls http://ipip.rehi.org/country_code) == "CN" ]; then
   DOWNLOAD_K3S_BIN_URL=https://ghproxy.com/${DOWNLOAD_K3S_BIN_URL}
fi

curl -Lo /usr/local/bin/k3s $DOWNLOAD_K3S_BIN_URL
chmod a+x /usr/local/bin/k3s

curl -Ls https://get.k3s.io | sh -s - server \
    --cluster-init \
    --token $SERVER_TOKEN \
    --node-ip $PRIVATE_IP \
    --node-external-ip $PUBLIC_IP \
    --advertise-address $PRIVATE_IP \
    --service-node-port-range 5432-9876 \
    --flannel-backend wireguard-native \
    --flannel-external-ip

子节点

//安装Docker,一键安装(如有安装可以忽略)
curl -fsSL https://get.docker.com | bash -s docker --mirror Aliyun
//开启docker、并设置开机自启
systemctl start docker & systemctl enable docker
//子节点代码
apt update
apt install -y wireguard

echo "net.ipv4.ip_forward = 1" >/etc/sysctl.d/ip_forward.conf
sysctl -p /etc/sysctl.d/ip_forward.conf

export SERVER_IP=43.129.195.33 //此ip填你的主节点地址
export SERVER_TOKEN=r83nui54eg8wihyiteshuo3o43gbf7u9er63o43gbf7uitujg8wihyitr6

export PUBLIC_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/public-ipv4)
export PRIVATE_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/local-ipv4)

export INSTALL_K3S_SKIP_DOWNLOAD=true
export DOWNLOAD_K3S_BIN_URL=https://github.com/k3s-io/k3s/releases/download/v1.28.2%2Bk3s1/k3s

if [ $(curl -Ls http://ipip.rehi.org/country_code) == "CN" ]; then
   DOWNLOAD_K3S_BIN_URL=https://ghproxy.com/${DOWNLOAD_K3S_BIN_URL}
fi

curl -Lo /usr/local/bin/k3s $DOWNLOAD_K3S_BIN_URL
chmod a+x /usr/local/bin/k3s

curl -Ls https://get.k3s.io | sh -s - agent \
    --server https://$SERVER_IP:6443 \
    --token $SERVER_TOKEN \
    --node-ip $PRIVATE_IP \
    --node-external-ip $PUBLIC_IP

Blackbox工具部署(也有集群方式)

//拉取镜像
docker pull rehiy/blackbox
//一键启动
docker run -d \
    --name blackbox \
    --restart always \
    --publish 9115:9115 \
    --env "NODE_NAME=guangzhou-taozi" \
    --env "NODE_OWNER=Taozi" \
    --env "NODE_REGION=广州" \
    --env "NODE_ISP=TencentCloud" \
    --env "NODE_BANNER=From Taozii-www.xiongan.host" \
    rehiy/blackbox
//开始注册
docker logs -f blackbox

image-20231029233949787

Grafana、Prometheus部署

在主节点创建一个目录,名字任意,然后在同一目录中创建两个文件(grafpro.yaml、grafpro.sh)

grafpro.yaml

kind: Deployment
apiVersion: apps/v1
metadata:
  name: &name grafpro
  labels:
    app: *name
spec:
  selector:
    matchLabels:
      app: *name
  template:
    metadata:
      labels:
        app: *name
    spec:
      initContainers:
        - name: busybox
          image: busybox
          command:
            - sh
            - -c
            - |
              if [ ! -f /etc/prometheus/prometheus.yml ]; then
              cat <<EOF >/etc/prometheus/prometheus.yml
              global:
                scrape_timeout: 25s
                scrape_interval: 1m
                evaluation_interval: 1m

              scrape_configs:
                - job_name: prometheus
                  static_configs:
                    - targets:
                        - 127.0.0.1:9090
              EOF
              fi
          volumeMounts:
            - name: *name
              subPath: etc
              mountPath: /etc/prometheus
      containers:
        - name: grafana
          image: grafana/grafana
          securityContext:
            runAsUser: 0
          ports:
            - containerPort: 3000
          volumeMounts:
            - name: *name
              subPath: grafana
              mountPath: /var/lib/grafana
        - name: prometheus
          image: prom/prometheus
          securityContext:
            runAsUser: 0
          ports:
            - containerPort: 9090
          volumeMounts:
            - name: *name
              subPath: etc
              mountPath: /etc/prometheus
            - name: *name
              subPath: prometheus
              mountPath: /prometheus
      volumes:
        - name: *name
          hostPath:
            path: /srv/grafpro
            type: DirectoryOrCreate
---
kind: Service
apiVersion: v1
metadata:
  name: &name grafpro
  labels:
    app: *name
spec:
  selector:
    app: *name
  ports:
    - name: grafana
      port: 3000
      targetPort: 3000
    - name: prometheus
      port: 9090
      targetPort: 9090
---
kind: Ingress
apiVersion: networking.k8s.io/v1
metadata:
  name: &name grafpro
  annotations:
    traefik.ingress.kubernetes.io/router.entrypoints: web,websecure
spec:
  rules:
    - host: grafana.example.org
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: *name
                port:
                  name: grafana
    - host: prometheus.example.org
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: *name
                port:
                  name: prometheus
  tls:
    - secretName: default

grafpro.sh

//警告:请修改路径和访问域名
# 配置存储路径
export GRAFPRO_STORAGE=${GRAFPRO_STORAGE:-"/srv/grafpro"}
# 配置访问域名
export GRAFANA_DOMAIN=${GRAFPRO_DOMAIN:-"grafana.example.org"}
export PROMETHEUS_DOMAIN=${PROMETHEUS_DOMAIN:-"prometheus.example.org"}

# 修改参数并部署服务
cat grafpro.yaml \
    | sed "s#/srv/grafpro#$GRAFPRO_STORAGE#g" \
    | sed "s#grafana.example.org#$GRAFANA_DOMAIN#g" \
    | sed "s#prometheus.example.org#$PROMETHEUS_DOMAIN#g" \
    | kubectl apply -f -

部署

chmod +x grafpro.sh
./grafpro.sh

测试打开

注意以下,开启端口9115、9090
浏览器打开地址http://grafana.example.org 账号密码都是admin,首次登录,提示修改密码,修改后自动跳到控制台
浏览器打开http://grafana.example.org/connections/datasources/选择第一个,然后编辑URL为:http://127.0.0.1:9090 然后保存
然后选择创建好的Prometheus,导入面板

浏览器打开http://prometheus.example.org,查看信息

image-20231030002818047

image-20231030003050033

image-20231030003343689

配置Promethues任务

//回到主节点的/srv/grafpro/etc目录下
编辑yml文件,备份一下原有的yml,创建新的yml
mv prometheus.yml prometheus00.yml
//以下是yml文件内容(若部署时修改了负载名称blackbox-exporter,下文的配置文件也要做相应的修改)
global:
  scrape_timeout: 15s
  scrape_interval: 1m
  evaluation_interval: 1m

scrape_configs:
  # prometheus
  - job_name: prometheus
    static_configs:
      - targets:
          - 127.0.0.1:9090
  # blackbox_all
  - job_name: blackbox_all
    static_configs:
      - targets:
          - blackbox-gz:9115
        labels:
          region: '广州,腾讯云'
  # http_status_gz
  - job_name: http_status_gz
    metrics_path: /probe
    params:
      module: [http_2xx] #配置get请求检测
    static_configs:
      - targets:
          - https://www.example.com
        labels:
          project: 测试1
          desc: 测试网站描述1
      - targets:
          - https://www.example.org
        labels:
          project: 测试2
          desc: 测试网站描述2
    basic_auth:
      username: ******
      password: ******      
    relabel_configs:
      - target_label: region
        replacement: '广州,腾讯云'
      - source_labels: [__address__]
        target_label: __param_target
      - source_labels: [__param_target]
        target_label: instance
      - target_label: __address__
        replacement: blackbox-gz:9115:80

然后重启svc,方法如下:首先查看pod

kubectl get pod
然后删除查看到关于grafana的pod,然后稍等几分钟即可
kubectl delete pod *

导入 Grafana 仪表盘

下载附件json在Grafana仪表盘里导入即可

image-20231030010749235

导入后可以查看到监控仪已经开始了,显示各项信息

image-20231030012948467

image-20231030013016056

]]>
<![CDATA[Debian和Ubuntu安装k8s]]> https://xiongan.host/index.php/archives/225/ 2023-10-20T18:44:00+08:00 2023-10-20T18:44:00+08:00 admin https://www.xiongan.host //主节点代码 apt update apt install -y wireguard echo "net.ipv4.ip_forward = 1" >/etc/sysctl.d/ip_forward.conf sysctl -p /etc/sysctl.d/ip_forward.conf export SERVER_TOKEN=r83nui54eg8wihyiteshuo3o43gbf7u9er63o43gbf7uitujg8wihyitr6 export PUBLIC_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/public-ipv4) export PRIVATE_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/local-ipv4) export INSTALL_K3S_SKIP_DOWNLOAD=true export DOWNLOAD_K3S_BIN_URL=https://github.com/k3s-io/k3s/releases/download/v1.28.2%2Bk3s1/k3s if [ $(curl -Ls http://ipip.rehi.org/country_code) == "CN" ]; then DOWNLOAD_K3S_BIN_URL=https://ghproxy.com/${DOWNLOAD_K3S_BIN_URL} fi curl -Lo /usr/local/bin/k3s $DOWNLOAD_K3S_BIN_URL chmod a+x /usr/local/bin/k3s curl -Ls https://get.k3s.io | sh -s - server \ --cluster-init \ --token $SERVER_TOKEN \ --node-ip $PRIVATE_IP \ --node-external-ip $PUBLIC_IP \ --advertise-address $PRIVATE_IP \ --service-node-port-range 5432-9876 \ --flannel-backend wireguard-native \ --flannel-external-ip //子节点代码 apt update apt install -y wireguard echo "net.ipv4.ip_forward = 1" >/etc/sysctl.d/ip_forward.conf sysctl -p /etc/sysctl.d/ip_forward.conf export SERVER_IP=43.129.195.33 export SERVER_TOKEN=r83nui54eg8wihyiteshuo3o43gbf7u9er63o43gbf7uitujg8wihyitr6 export PUBLIC_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/public-ipv4) export PRIVATE_IP=$(curl -Ls http://metadata.tencentyun.com/latest/meta-data/local-ipv4) export INSTALL_K3S_SKIP_DOWNLOAD=true export DOWNLOAD_K3S_BIN_URL=https://github.com/k3s-io/k3s/releases/download/v1.28.2%2Bk3s1/k3s if [ $(curl -Ls http://ipip.rehi.org/country_code) == "CN" ]; then DOWNLOAD_K3S_BIN_URL=https://ghproxy.com/${DOWNLOAD_K3S_BIN_URL} fi curl -Lo /usr/local/bin/k3s $DOWNLOAD_K3S_BIN_URL chmod a+x /usr/local/bin/k3s curl -Ls https://get.k3s.io | sh -s - agent \ --server https://$SERVER_IP:6443 \ --token $SERVER_TOKEN \ --node-ip $PRIVATE_IP \ --node-external-ip $PUBLIC_IP //docker配置镜像加速器 sudo mkdir -p /etc/docker sudo tee /etc/docker/daemon.json <<-'EOF' { "registry-mirrors": ["https://wml59v5w.mirror.aliyuncs.com"] } EOF sudo systemctl daemon-reload sudo systemctl restart docker //非集群机器安装集群管理面板kuboard sudo docker run -d \ --restart=unless-stopped \ --name=kuboard \ -p 80:80/tcp \ -p 10081:10081/udp \ -p 10081:10081/tcp \ -e KUBOARD_ENDPOINT="http://kuboard.my-company.com:80" \ -e KUBOARD_AGENT_SERVER_UDP_PORT="10081" \ -e KUBOARD_AGENT_SERVER_TCP_PORT="10081" \ -v /root/kuboard-data:/data \ eipwork/kuboard:v3.1.7.1 ]]>